Tampilkan postingan dengan label Sistem Informasi Akuntansi. Tampilkan semua postingan

Kamis, 17 Januari 2013

Pengendalian : Tujuan, Ancaman dan Prosedur


Di dalam siklus pendapatan, SIA yang didesain dengan baik harus menyediakan pengendalian yang memadai untuk memastikan bahwa tujuan-tujuan berikut ini dicapai:

  1. Semua transaksi telah diotorisasikan dengan benar.
  2. Semua transaksi yang dicatat valid (benar-benar terjadi).
  3. Semua transaksi yang valid, dan disahkan, telah dicatat.
  4. Semua transaksi dicatat dengan akurat.
  5. Aset (kas, persediaan, dan data) dijaga dari kehilangan ataupun pencurian.
  6. Aktivitas bisnis dilaksanakan secara efisien dan efektif.
Aktivitas dasar yang telah dijelaskan sebelumnya memiliki tujuan, ancaman dan prosedur masing-masing. Berikut ini adalah penjelasan dari masing-masing aktivitas dasar.


  • Entri Pesanan Penjualan


  • Pengiriman


  • Penagihan dan Piutang Usaha


  • Penagihan Kas


- Masalah-masalah Umum Pengendalian Internal

Selain ancaman-ancaman di atas dalam siklus pendapatan, terdapat juga masalah-masalah umum pengendalian internal. Masalah-masalah umum pengendalian internal ini dapat dijelaskan dalam tabel di bawah ini :


Sumber : http://hantoro.staff.gunadarma.ac.id/Downloads/files/15528/Minggu+9.ppt

Prosedur Pemrosesan Informasi


  • Model Data Siklus Pendapatan
  1. Model data REA menyediakan suatu metode untuk menggambarkan sebuah basis data yang terintegrasi secara efisien terhadap keuangan dan pengopeasian data. 
  2. Sebuah model data yang telah disederhanakan untuk siklus pendapatan di sebuah perusahaan sebaiknya memuat informasi berikut ini : 
          - Dua sumber utama (kas dan persediaan) yang berguna dalam siklus pendapatan.


Berikut ini adalah model data siklus pendapatan


Sumber : http://hantoro.staff.gunadarma.ac.id/Downloads/files/15528/Minggu+9.ppt

Aktivitas Bisnis Siklus Pendapatan


Siklus pendapatan adalah rangkaian aktivitas bisnis dan kegiatan pemrosesan informasi terkait yang terus berulang dengan menyediakan barang dan jasa ke para pelanggan dan menagih kas sebagai pembayaran dari penjualan-penjualan tersebut. Ada 4 aktivitas dasar bisnis yang dilakukan dalam siklus pendapatan, yaitu :
  • Entri Pesanan Penjualan
Proses entri pesanan penjualan mencakup tiga tahap:
  1. Mengambil pesanan dari pelanggan
  2. Memeriksa dan menyetujui kredit pelanggan 
  3. Memeriksa ketersediaan persediaan

Bagaimanapun data pesanan pelanggan diterima pada awalnya, merupakan hal yang penting bahwa semua data yang dibutuhkan untuk memproses pesanan tersebut dikumpulkan dan dicatat secara akurat. Oleh sebab itu, pemeriksaan edit berikut ini harus dilakukan untuk memastikan akurasi yang menyeluruh:
–Pemeriksaan validitas, Uji kelengkapan
–Uji kewajaran
–Persetujuan kredit
•Otorisasi umum, Batas kredit
•Otorisasi khusus:Pemeriksaan batas


  • Pengiriman
Aktivitas dasar selanjutnya adalah pengiriman. Proses pengiriman terdiri dari 2 tahap :
  1. Mengambil dan mengepak pesanan
  2. Mengirim pesanan
Pekerja-pekerja gudang bertanggung jawab atas pemenuhan pesanan pelanggan dengan mengambil barang-barang dari persedian. 

  • Penagihan dan Piutang Usaha
Ada 2 tahap dalam aktivitas dasar ini, yaitu :
  1. Penagihan ke para pelanggan
  2. Memelihara data piutang usaha
- Jenis sistem penagihan:
–Dalam sistem setelah penagihan, faktur dipersiapkan setelah konfirmasi bahwa barang-barang dikirim.
–Dalam sistem pra penagihan, faktur dipersiapkan (tetapi tidak dikirim) sesegera pesanan disetujui.
- Persediaan, piutang dagang, dan file buku besar diperbaharui pada waktu ini.
- Metode-metode pengurusan piutang dagang:
– Metode faktur terbuka
– Metode pembayaran gabungan

Untuk memperoleh aliran penerimaan kas yang lebih seragam, banyak perusahaan menggunakan proses yang
 disebut Penagihan berdaur.

  • Penagihan Kas
Langkah keempat (terakhir) dalam siklus pendapatan adalah penagihan kas, melibatkan:
  1. Menangani kiriman uang pelanggan
  2. Menyimpannya ke bank
- Dua bagian yang terlibat dalam aktivitas ini adalah:
  1. Kasir
  2. Fungsi piutang dagang

Sumber : 
http://sdarsono.staff.gunadarma.ac.id/Downloads/files/16524/BAHAN+9+Siklus+Pendapatan+dan+Penagihan+Kas.ppt


Sabtu, 24 November 2012

Informasi dan Komunikasi (Information and Communication)

Sistem informasi yang relevan dengan tujuan pelaporan keuangan, meliputi sistem akuntansi (berupa metoda dan dokumen yang dilaksanakan untuk mengidentifikasi, mengumpulkan, menganalisis, mengklasifikasikan, mencatat dan melaporkan transaksi-transaksi perusahaan dan bertanggungjawab terhadap asset dan kewajiban perusahaan) dan komunikasi ( mencakup pemberian pemahaman yang jelas atas aturan dan tanggungjawab individual  yang berhubungan dengan sistem pengendalian intern terhadap laporan keuangan).


Informasi dan komunikasi merupakan elemen-elemen yang penting dari pengendalian intern perusahaan. Informasi tentang lingkungan pengendalian, penilaian risiko, prosedur pengendalian dan monitoring diperlukan oleh manajemen Winnebago pedoman operasional dan menjamin ketaatan dengan pelaporan hukum dan peraturan-peraturan yang berlaku pada perusahaan.
Informasi juga diperlukan dari pihak luar perusahaan. Manajemen dapat menggunakan informasi jenis ini untuk menilai standar eksternal. Hukum, peristiwa dan kondisi yang berpengaruh pada pengambilan keputusan dan pelaporan eksternal.


Sumber :
http://id.wikipedia.org/wiki/Pengendalian_intern
http://www.ilmu-ekonomi.com/2011/11/komponen-pengendalian-intern.html

Pemantauan (Monitoring)


Pemantauan (Monitoring) yaitu proses penilaian kualitas kinerja struktur pengendalian intern sepanjang waktu.  Hal ini mencakup penilaian oleh orang yang tepat atas disain dan pengoperasian pengendalian pada waktu yang tepat untuk memastikan bahwa struktur pengendalian intern telah dilaksanakan secara tepat dan dapat disesuaikan terhadap perubahan situasi yang terjadi. Pemantauan terhadap sistem pengendalian intern akan menemukan kekurangan serta meningkatkan efektivitas pengendalian. Pengendalian intern dapat di monitor dengan baik dengan cara penilaian khusus atau sejalan dengan usaha manajemen. Usaha pemantauan yang terakhir dapat dilakukan dengan cara mengamati perilaku karyawan atau tanda-tanda peringatan yang diberikan oleh sistem akuntansi.
Penilaian secara khusus biasanya dilakukan secara berkala saat terjadi perubahan pokok dalam strategi manajemen senior, struktur korporasi atau kegiatan usaha. Pada perusahaan besar, auditor internal adalah pihak yang bertanggung jawab atas pemantauan sistem pengendalian intern. Auditor independen juga sering melakukan penilaian atas pengendalian intern sebagai bagian dari audit atas laporan keuangan.


Sumber :
http://id.wikipedia.org/wiki/Pengendalian_intern
http://www.ilmu-ekonomi.com/2011/11/komponen-pengendalian-intern.html

Prosedur Pengendalian (Control Procedure)


Prosedur Pengendalian (Control Procedure) adalah elemen ketiga yang ditetapkan oleh COSO. Prosedur Pengendalian merupakan kebijakan dan prosedur yang membantu memastikan bahwa perintah manajemen telah dilaksanakan. Kebijakan dan prosedur tersebut antara lain :
    a. Pengendalian Pemrosesan Informasi, berupa :
  • Pengendalian umum; berhubungan dengan operasi pusat data sebagai suatu keseluruhan dan mencakup pengendalian uang dihubungkan dengan berbagai kejadian-kejadian, seperti organisasi pusat data, pemeliharaan dan pengakuisisian sistem hardware dan software, prosedur-prosedur pendukung dan pemulihan.
  • Pengendalian Aplikasi;  berhubungan dengan pemrosesan jenis-jenis transaksi yang spesifik, seperti nota pelanggan, pembayaran pemasok, dan penyiapan penggajian.  Juga menyangkut otoritas yang tepat, dokumen-dokumen dan catatan-catatan, serta pengecekan secara manual maupun komputerisasi.
    b. Pengendalian fisik, merupakan jenis aktivitas pengendalian yang berkaitan dengan sistem akuntansi tradisional yang menerapkan prosedur manual.  Adapun kategori tradisional dari aktivitas pengendalian ini adalah :
  • Otorisasi transaksi; dimana formulir kegiatan personel merupakan kontrol otorisasi yang sangat penting dalam sistem pembayaran gaji.
  • Pemisahan tugas; mencakup pemisahan tugas antara pelaksana transaksi, pencatat transaksi, dan pemelihara asset yang diperoleh dari transaksi.  Serta pemisahan tugas dalam bagian pemrosesan data elektronik dan pemisahan di antara bagian  pemrosesan data elektronik dengan bagian-bagian pemakai data.  Pemisahan tugas perlu dilakukan untuk mengurangi kekeliruan dan ketidakberesan serta mengoreksinya sendiri.
  • Supervisi; wilayah lain yang berisiko adalah time keeping. Adakalanya pegawai “clock-in” untuk pegawai lain yang telat atau absen.  Supervisor harus mengamati proses clock-in ini dan merekonsiliasi time card dengan kehadiran actual.
  • Catatan akuntansi
  • Kontrol akses; aktiva-aktiva yang berkaitan dengan sistem pembayaran gaji adalah tenaga kerja dan kas.  Keduanya dapat disalahgunakan melalui akses yang tidak benar ke catatan akuntansi.  Kontrol atas akses ke dokumen sumber dan catatab dalam sistem pembayarab sangat penting, seperti halnya dalam semua siklus pengeluaran.
  • Verifikasi Independent.

Keseluruhannya membantu memastikan bahwa tindakan yang tepat telah diambil dalam mencapai tujuan perusahaan. Prosedur pengendalian ditetapkan untuk menstandarisasi proses kerja sehingga menjamin tercapainya tujuan perusahaan dan mencegah atau mendeteksi terjadinya ketidakberesan dan kesalahan. Prosedur pengendalian meliputi hal-hal sebagai berikut:
  • Personil yang kompeten, mutasi tugas dan cuti wajib.
  • Pelimpahan tanggung jawab.
  • Pemisahan tanggung jawab untuk kegiatan terkait.
  • Pemisahan fungsi akuntansi, penyimpanan aset dan operasional.


Sumber :
http://id.wikipedia.org/wiki/Pengendalian_intern
http://www.ilmu-ekonomi.com/2011/11/komponen-pengendalian-intern.html

Penilaian Resiko (Risk Assesment)

Elemen kedua selanjutnya yang ditetapkan oleh COSO adalah Penilaian Resiko (Risk Assesment). 

Semua organisasi memiliki risiko, dalam kondisi apapun yang namanya risiko pasti ada dalam suatu aktivitas, baik aktivitas yang berkaitan dengan bisnis (profit dan non profit) maupun non bisnis. Suatu risiko yang telah di identifikasi dapat di analisis dan evaluasi sehingga dapat di perkirakan intensitas dan tindakan yang dapat meminimalkannya.

Penilaian risiko untuk tujuan pelaporan keuangan adalah identifikasi, analisis, dan manajemen risiko yang relevan terhadap penyajian laporan keuangan secara wajar sesuai dengan prinsip akuntansi berlaku umum.  Penilaian risiko sebaiknya mencakup pemahaman tentang risiko yang dapat ditimbulkan dari keadaan dan peristiwa yang berubah-ubah.


Sumber : 
http://id.wikipedia.org/wiki/Pengendalian_intern
http://www.ilmu-ekonomi.com/2011/11/komponen-pengendalian-intern.html

Lingkungan Pengendalian (Control Environment)

Lingkungan Pengendalian (Control Environment) adalah elemen pertama dari struktur pengendalian intern versi COSO. Lingkungan pengendalian perusahaan mencakup sikap para manajemen dan karyawan terhadap pentingnya pengendalian yang ada di organisasi tersebut. Salah satu faktor yang berpengaruh terhadap lingkungan pengendalian adalah filosofi manajemen (manajemen tunggal dalam persekutuan atau manajemen bersama dalam perseroan) dan gaya operasi manajemen (manajemen yang progresif atau yang konservatif), struktur organisasi (terpusat atau ter desentralisasi) serta praktik kepersonaliaan. Lingkungan pengendalian ini amat penting karena menjadi dasar keefektifan unsur-unsur pengendalian intern yang lain. Lingkungan pengendalian ini memiliki tujuh unsur antara lain :
  1. Integritas dan nilai-nilai etika; beragam cara yang ditempuh oleh manajemen tingkat atas untuk menekankan tentang pentingnya integritas dan inlai etika di antara para personilnya dalam perusahaan, misalnya dengan memberikan contoh yang baik, berkomunikasi dengan baik kepada para karyawan, memberikan pedoman moral, dan mengeliminasi insentif dan rangsangan lainnya.
  2. Komitmen dan kompetensi; merupakan kesadaran manajemen akan campuran intelegensi, palatihan ,dan pengalaman setiap karyawan yang diperlukan dalam mengembangkan potensi mereka.
  3. Dewan direktur dan dewan audit; dewan direktur bertanggungjawab untuk memastikan bahwa manajemen memenuhi tanggungjawabnya untuk menetapkan dan mempertahankan internal control, sedangkan komite audit bertanggungjawab untuk mengenali penolakan manajemen atas pengendalian atau kecurangan dalam laporan keuangan dan menindaklanjuti hal tersebut secara tepat.
  4. Falsafah dan gaya operasi manajemen; manajemen mempunyai peran yang besar dalam memberikan lingkunag pengendalian yang baik dalam suatu organisasi.
  5. Struktur organisasi; menggambarkan garis hubungan wewenang dan pertanggungjawaban sehingga dapat memberikan kontribusi bagi lingkungan pengendalian baik dalam hal memberikan kerangka (framework) secara menyeluruh bagi perencanaan, pelaksanaan, dan pengendalian operasi.
  6. Pendelegasian wewenang dan tanggungjawab; berupa memorandum tertulis mengenai kebijakan-kebijakan, aturan main, deskripsi pekerjaan, dan sebagainya.
  7.  Kebijakan dan praktek pegawai; berupa kemampuan menyediakan karyawan yang dapat dipercaya dan memiliki kemampuan pada bidangnya masing-masing.


Sumber : 
http://id.wikipedia.org/wiki/Pengendalian_intern
http://www.ilmu-ekonomi.com/2011/11/komponen-pengendalian-intern.html

Elemen Struktur Pengendalian versi Coso

Struktur pengendalian intern mempunyai 5 elemen penting yang ditetapkan oleh COSO (Committee of Sponsoring Organizations of the Treatway Commission) yaitu :

  1. Lingkungan Pengendalian (Control Environment)
  2. Penilaian Resiko (Risk Assesment)
  3. Prosedur Pengendalian (Control Procedure)
  4. Pemantauan (Monitoring)
  5. Informasi dan Komunikasi (Information and Communication).
COSO adalah suatu inisiatif dari sektor swasta yang dibentuk pada tahun 1985. Tujuan utamanya adalah untuk mengidentifikasi faktor-faktor yang menyebabkan penggelapan laporan keuangan dan membuat rekomendasi untuk mengurangi kejadian tersebut. COSO telah menyusun suatu definisi umum untuk pengendalian, standar, dan kriteria internal yang dapat digunakan perusahaan untuk menilai sistem pengendalian mereka.

Kelima elemen dari struktur pengendalian intern versi COSO saling terkait satu sama lain dan tidak bisa terpisahkan. 


Sumber :
http://id.wikipedia.org/wiki/COSO
http://id.wikipedia.org/wiki/Pengendalian_intern

Pengertian Struktur Pengendalian Intern

Sistem Pengendalian Intern adalah Suatu perencanaan yang meliputi struktur organisasi dan semua metode dan alat-alat yang dikoordinasikan yang digunakan di dalam perusahaan dengan tujuan untuk menjaga keamanan harta milik perusahaan, memeriksa ketelitian dan kebenaran data akuntansi, mendorong efisiensi, dan membantu mendorong dipatuhinya kebijakan manajemen yang telah ditetapkan.

Dari definisi di atas dapat kita lihat bahwa tujuan adanya pengendalian intern :
1.  Menjaga kekayaan organisasi.
2.  Memeriksa ketelitian dan kebenaran data akuntansi.
3.  Mendorong efisiensi.
4.  Mendorong dipatuhinya kebijakan manajemen.

Dilihat dari tujuan tersebut maka sistem pengendalian intern dapat dibagi menjadi dua yaitu Pengendalian Intern Akuntansi (Preventive Controls) dan Pengendalian Intern Administratif (Feedback Controls).
Pengendalian Intern Akuntansi dibuat untuk mencegah terjadinya inefisiensi yang tujuannya adalah menjaga kekayaan perusahaan dan memeriksa keakuratan data akuntansi. Contoh : adanya pemisahan fungsi  dan tanggung jawab antar unit organisasi.
Pengendalian Administratif dibuat untuk mendorong dilakukannya efisiensi dan mendorong dipatuhinya kebijakkan manajemen.(dikerjakan setelah adanya pengendalian akuntansi) Contoh : pemeriksaan laporan untuk mencari penyimpangan yang ada, untuk kemudian diambil tindakan.


Sumber : http://rooswhan.staff.gunadarma.ac.id/Downloads/files/2896/Sistem+Pengendalian+Intern.doc

Hambatan Pasif dan Contohnya

Setelah membahas tentang hambatan aktif yang ada di dalam suatu sistem informasi, maka tidaklah heran kalau ada yang namanya hambatan pasif. Hambatan pasif ini biasanya mencakup kegagalan sistem, kesalahan manusia dan bencana alam.


  • Kegagalan Sistem

Kegagalan sistem ini terdiri dari antara lain:
  1. Gangguan listrik
  2. Kegagalan peralatan
  3. Kegagalan fungsi perangkat lunak
  • Kesalahan Manusia
Hambatan pasif yang disebabkan oleh kegagalan manusia yaitu antara lain :
  1. Kesalahan pemasukan data
  2. Kesalahan penghapusan data
  3. Kesalahan operator (kesalahan memberikan label pada pita magnetik)
  • Bencana Alam
Hambatan pasif yang terjadi karena bencana alam memang tidaklah bisa dihindari dan diduga karena bisa saja terjadi sewaktu-waktu tanpa kita sadari. Contohnya yaitu :
  1. Gempa Bumi
  2. Banjir
  3. Kebakaran
  4. Perang dsb


Sumber : http://openstorage.gunadarma.ac.id/handouts/S1_Sistem%20Informasi.1/Febriani/Keamanan.doc

Hambatan Aktif dan Contohnya

Hambatan (ancaman) adalah eksploitasi potensial dari kerentanan. Terdapat dua kategori hambatan : aktif dan pasif. Hambatan aktif mencakup penggelapan terhadap Komputer dan sabotase terhadap Komputer.

Contoh dari hambatan aktif yaitu adalah :

  •   Data Tampering atau Data Diddling   


Data Tampering adalah merubah data sebelum, atau selama proses dan sesudah proses dari sistem informasi.
Data diubah sebelum diproses yaitu pada waktu data ditangkap di dokumen dasar atau pada saat diverifikasi sebelum dimasukkan ke sistem informasi.
Data diubah pada saat proses sistem informasi biasanya dilakukan pada saat dimasukkan ke dalam sistem informasi.
Data diubah setelah proses sistem informasi yaitu dengan mengganti nilai keluarannya. Data diubah dapat diganti, dihapus atau ditambah.

Kegiatan data tampering ini biasanya banyak dilakukan oleh orang dalam perusahaan itu sendiri. 

  • Penyelewengan Program (Programming Fraud)
Dengan cara ini, program komputer dimodifikasi untuk maksud kejahatan tertentu. Teknik-teknik yang termasuk dalam kategori ini adalah virus, worm. trojan horse, round down technique, salami slicing, trapdoor, super zapping, logic bomb atau time bomb.

  • Penetrasi ke Sistem Informasi
- Piggybacking
Piggybacking adalah menyadap jalur telekomunikasi dan ikut masuk ke dalam sistem komputer bersama-sama dengan pemakai sistem komputer yang resmi.
- Masquerading atau Impersonation
Masquerading atau Impersonation yaitu penetrasi ke sistem komputer dengan memakai identitas dan password dari orang lain yang sah. Identitas dan password ini biasanya diperoleh dari orang dalam.
- Scavenging
Scavenging yaitu penetrasi ke sistem komputer dengan memperoleh identitas dan password dari mencari di dokumen-dokumen perusahaan. Data identitas dan password diperoleh dari beberapa cara mulai dari mencari dokumen di tempat sampah sampai dengan mencarinya di memori-memori komputer.
- Eavesdropping
Eavesdropping adalah penyadapan informasi di jalur transmisi privat.

  •  Pemanipulasian Masukkan

Dalam banyak kecurangan terhadap komputer, pemanipulasian masukkan merupakan metode yang paling banyak digunakan, mengingat hal ini dapat dilakukan tanpa memerlukan ketrampilan teknis yang tinggi.

  • Penggantian Program
Pemanipulasian melalui program dapat dilakukan oleh para spesialis teknologi informasi.

  • Penggantian Berkas Secara Langsung
Pengubahan berkas secara langsung umum dilakukan oleh orang yang punya akses secara langsung terhadap basis data.


  • Pencurian Data
Pencurian data seringkali dilakukan oleh “orang dalam” untuk dijual.
Salah satu kasus yang terjadi pada Encyclopedia Britanica Company. Perusahaan ini menuduh seorang pegawainya menjual daftar nasabah ke sebuah pengiklan direct mail seharga $3 juta.

  • Sabotase
Sabotase dapat dilakukan dengan berbagai cara oleh Hacker atau Cracker.
Hacker       : para ahli komputer  yang  memiliki  kekhususan  dalam
                  menjebol keamanan  sistem  komputer  dengan  tujuan
                  publisitas
Cracker    : penjebol sistem komputer yang bertujuan untuk melakukan pencurian atau merusak sistem. 


Sumber: 
http://zetzu.blogspot.com/2010/10/kerentanan-dan-hambatan-hambatan.html
http://openstorage.gunadarma.ac.id/handouts/S1_Sistem%20Informasi.1/Febriani/Keamanan.doc

Kerentanan dalam Sistem

Kerentanan adalah suatu kelemahan yang ada di dalam suatu sistem. Ini selalu dimiliki oleh setiap sistem yang ada apalagi sistem yang diciptakan dan dikembangkan oleh manusia. Setiap kerentanan pada sistem sistem ini haruslah segera diperbaiki karena nantinya akan merugikan sistem tersebut. Kelemahan-kelemahan suatu sistem mempermudah terjadinya penyerangan terhadap sistem, entah serangan dari dalam ataupun serangan dari luar sistem itu. 


Ada dua pendekatan dasar yang dipakai untuk meneliti kerentanan dan ancaman-ancaman sistem informasi:
1. Pendekatan kwantitatif untuk penaksiran risiko
2. Pendekatan kwalitatif

Di dalam pendekatan kwantitatif untuk penaksiran risiko, setiap kemungkinan kerugian dihitung sesuai hasil biaya kerugian perorangan dikalikan dengan kemungkinan munculnya. Terdapat beberapa kesulitan di dalam menerapkan pendekatan kwantitatif untuk menaksir kerugian, yaitu :

  1. Kesulitan mengidentifikasi biaya relevan per kerugian dan kemungkinan-kemungkinan yang terkait.
  2. Kesulitan menaksir kemungkinan dari suatu kegagalan yang memerlukan peramalan masa depan.
Sedangkan, Pendekatan kwalitatif untuk penaksiran risiko dilakukan dengan mengurutkan kerentanan dan ancaman sistem, dan menyusun secara subyektif menurut sumbangan mereka terhadap kemungkinan total kerugian perusahaan.


Sumber : http://hantoro.staff.gunadarma.ac.id/Downloads/files/15539/Bab+7+(pertemuan+8).ppt


Minggu, 14 Oktober 2012

DATA FLOW DIAGRAM (DFD)


Data Flow Diagram (DFD) adalah alat pembuatan model yang memungkinkan profesional sistem untukn menggambarkan sistem sebagai suatu jaringan proses fungsional yang dihubungkan satu sama lain dengan alur data, baik secara manual maupun komputerisasi. DFD ini sering disebut juga dengan nama Bubble chart, Bubble diagram, model proses, diagram alur kerja, atau model fungsi. DFD ini adalah salah satu alat pembuatan model yang sering digunakan, khususnya bila fungsi-fungsi sistem merupakan bagian yang lebih penting dan kompleks dari pada data yang dimanipulasi oleh sistem. Dengan kata lain, DFD adalah alat pembuatan model yang memberikan penekanan hanya pada fungsi sistem.


DFD ini merupakan alat perancangan sistem yang berorientasi pada alur data dengan konsep dekomposisi dapat digunakan untuk penggambaran analisa maupun rancangan sistem yang mudah dikomunikasikan oleh profesional sistem kepada pemakai maupun pembuat program.

Contoh dari DFD adalah sebagai berikut :


Sumber :
http://febriani.staff.gunadarma.ac.id/Downloads/files/5615/DFD.pdf
https://blogger.googleusercontent.com/img/b/R29vZ2xl/AVvXsEjBK3CSRMP4Voyn7tWsMkkAQCYuO0YjXZlikgKSrNUnixfQvYd4U_8Hcuy9bvwKBJekQjYRICFxfMqK4Stnzo0AYSX2IGohlZ24bwfpSng3v5niTvlZP2BNlZ4TIomXSI8LsM-nBeGNxys/s1600/dfd1.JPG

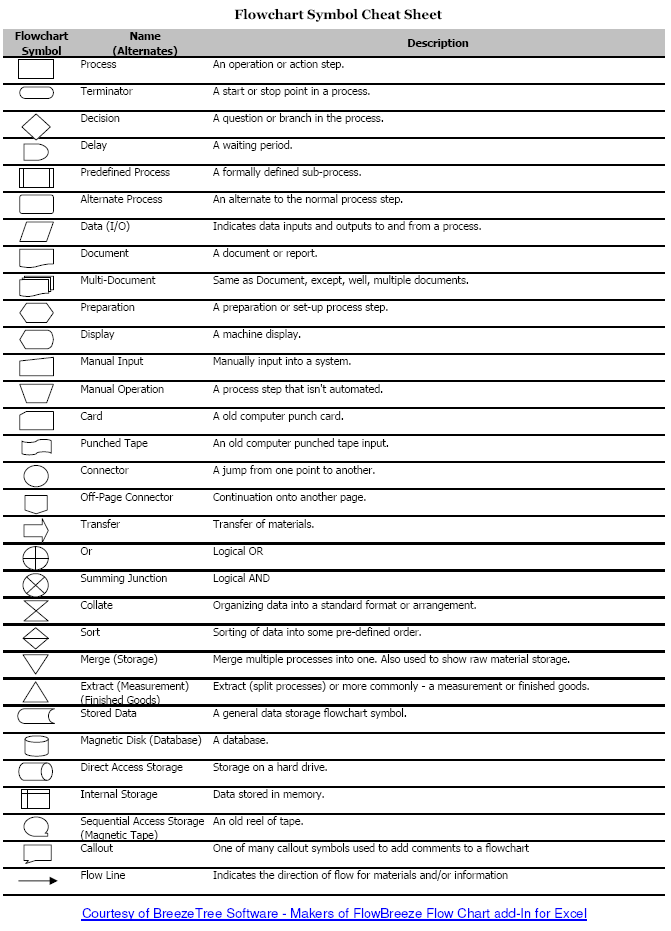
Simbol-simbol Flowchart

Flowchart ada diagram alur biasa dibuat oleh seorang programmer sebelum membuat sebuah program. Berikut ini adalah simbol-simbol dari Flowchart tersebut .

Flowchart dibagi menjadi 3 bagian yaitu :
1. Flow Direction Symbols, yaitu simbol yang dipakai untuk menghubungkan antara simbol yang satu dengan simbol lainnya atau disebut juga connecting line.


  • Connector 
= Simbol keluar / masuk prosedur atau proses dalam lembar / halaman yang sama.

  • Off-line Connector
= Simbol keluar / masuk prosedur atau proses dalam lembar / halaman yang lain.


2. Processing Symbols, merupakan simbol yang menunjukkan jenis operasi pengolahan dalam suatu prosedur.
  • Process
= Simbol yang menunjukkan pengolahan yang dilakukan komputer.

  • Decision
=  Simbol untuk kondisi yang akan menghasilkan beberapa kemungkinan jawaban / aksi.


  • Predefined Process
= Simbol untuk mempersiapkan penyimpanan yang akan digunakan sebagai tempat pengolahan didalam storage.

  • Terminal / Terminator
= Simbol  untuk permulaan atau akhir darti suatu program.

  • Manual Input
= Simbol untuk pemasukan data secara manual on-line keyboard.


3. Input Output Symbols, Simbol yang dipakai untuk menyatakan jenis peralatan yang digunakan sebagai media input atau output.
  • Input-Output
=  Simbol yang menyatakan proses input dan output tanpa tergantung dengan jenis peralatannya.

  • Document
= Simbol yang menyatakan input berasal dari dokumen dalam bentuk kertas atau output di cetak dikertas.

  • Disk and On-line Storage
= Simbol untuk menyatakan input berasal dari disk atau output di simpan ke disk.